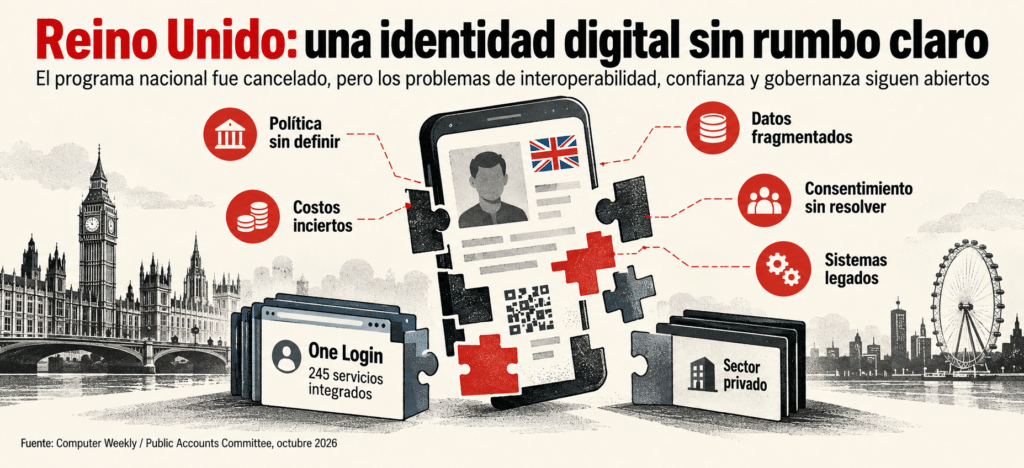
El Reino Unido canceló su programa nacional de identidad digital a menos de un año de anunciarlo. Es su tercer intento fallido en veinte años, y en el Parlamento sus propios funcionarios reconocieron que el Estado británico todavía no puede ver a un ciudadano como una sola persona.
Cada vez que en América Latina hablamos de gobierno digital, el Reino Unido aparece como referencia obligada. El Government Digital Service (GDS), GOV.UK, sus principios de diseño y su manual de estándares de servicio han sido copiados, adaptados o al menos citados por medio continente, Chile incluido. Yo mismo lo he puesto como ejemplo más de una vez.
Pero hay un tema en el que el alumno destacado lleva veinte años reprobando: la identidad digital. El lunes 19 de octubre, en una audiencia de la Comisión de Cuentas Públicas del Parlamento británico (Public Accounts Committee), quedó claro que tras el último intento el gobierno inglés vuelve a estar en el punto de partida.
Tres intentos, tres tropiezos
El primer intento fue el de Tony Blair, con la Identity Cards Act de 2006. Una cédula nacional con registro centralizado que nunca logró legitimidad y que el gobierno de coalición derogó en 2010. Los británicos tienen una relación complicada con la idea de un documento de identidad obligatorio, y eso pesa en todo lo que viene después.
El segundo fue GOV.UK Verify, que comenté en este blog en enero de 2023. Un modelo federado, con proveedores privados de identidad, que la London School of Economics llegó a describir como un caso exitoso. La auditoría de la National Audit Office (NAO) mostró otra cosa: una tasa de verificación de 48% cuando se esperaba 90%, 3,6 millones de usuarios cuando la meta era 25 millones para 2020, y un costo de al menos 154 millones de libras. Verify se apagó en 2023 y lo reemplazó GOV.UK One Login.
El tercero es el más reciente y el más breve. En septiembre de 2025 el primer ministro Keir Starmer anunció una identidad digital nacional, obligatoria para verificar el derecho a trabajar, presentada básicamente como herramienta contra la inmigración irregular. En enero de 2026 el gobierno retrocedió y eliminó la obligatoriedad. En mayo, la Comisión de Asuntos Internos de la Cámara de los Comunes publicó un informe en que su presidenta, Karen Bradley, calificó el lanzamiento como nada menos que un fiasco. Y en julio, el nuevo primer ministro Andy Burnham canceló el programa, argumentando que esos recursos se destinarían a temas más urgentes como el costo de la vida.
Menos de un año entre el anuncio y la cancelación.
Una audiencia que lo dice todo
Me di el trabajo de revisar la audiencia. El presidente de la comisión, Geoffrey Clifton-Brown, partió con una pregunta poco habitual: pidió a cada uno de los cinco funcionarios que contara qué formación profesional en temas digitales tenía. La máxima autoridad, Susannah Storey, secretaria permanente del Departamento de Cultura, Medios y Deporte (DCMS), respondió con honestidad que ninguna. Vale aclarar que el DCMS heredó hace apenas tres meses la política digital y el propio GDS, tras la disolución del ministerio de ciencia y tecnología (DSIT). Es la segunda reorganización en poco tiempo, y ya eso habla de la inestabilidad institucional del tema.
Luego vino lo central. La diputada Chi Onwurah, presidenta de la Comisión de Ciencia y Tecnología e invitada especial a la sesión, preguntó algo muy simple: cuál es la estrategia de largo plazo del gobierno en identidad digital y qué entiende por identidad digital. La respuesta de Storey fue esta:
«El programa nacional de identidad digital está cerrado. Estamos trabajando con nuestros ministros en el enfoque de política que quieren adoptar.» Susannah Storey, secretaria permanente del DCMS, ante la Public Accounts Committee
Más adelante otro diputado preguntó por plazos para esa estrategia. Storey dijo que no hay calendario y no quiso comprometerse ni siquiera a que esté lista antes del fin de este período parlamentario. Tampoco hay estimación de costos, porque mientras los ministros no definan el alcance, no hay nada que costear. Traducido: hoy el Reino Unido no tiene política de identidad digital.
Lo que sí funciona: One Login
Sería injusto quedarse solo con eso, porque en la audiencia también aparecieron cosas que funcionan bien.
Christine Bellamy, directora general interina del GDS, recordó que el gobierno llegó a tener 44 formas distintas de iniciar sesión en sus servicios. Hoy One Login tiene 245 servicios integrados y la meta es cubrir el universo completo, que estiman en unos 500, en los próximos 18 a 24 meses. El HMRC (el servicio de impuestos) ya incorporó a los usuarios nuevos y el próximo año empieza a migrar a los cerca de 32 millones de personas que todavía usan el antiguo Government Gateway.
Natalie Jones, directora de One Login, entregó algunas cifras respecto de los beneficios potenciales del sistema: unos 750 millones de libras en beneficios netos entre abril de 2022 y agosto de 2026, de los cuales 396 millones vienen de reducción de fraude de identidad, 218 millones de menor duplicación y acceso digital más barato, y 138 millones de ahorro de tiempo para los usuarios. Se espera llegar en marzo de 2028, llegar a 2.830 millones de beneficios frente a un costo total cercano a 703 millones.
Me gustó la forma en que Jones explicó el diseño. One Login funciona como el guardia de un edificio: revisa la credencial, comprueba que la cara coincide y te deja pasar, pero no sabe a qué oficina vas ni qué conversas adentro. Guarda el mínimo de datos, repartidos en distintos lugares, no emite un identificador único y usa tokenización. Lo mismo con la billetera GOV.UK Wallet: sabe que descargaste tu licencia de conducir, pero no cuántos puntos tienes. Es una decisión consciente de diseño, pensada para no construir un gran repositorio de datos que se convierta en blanco de ataques.
En la billetera también hay avances concretos. Hoy está operativa la credencial de veteranos, que antes tardaba seis semanas en llegar por correo y ahora se descarga en cinco minutos. La licencia de conducir digital va en camino: la semana pasada abrieron un entorno de pruebas (sandbox) para que proveedores privados certificados se integren, en diciembre harán pruebas de punta a punta y el despliegue nacional está previsto para el próximo año. Tienen identificadas más de 80 credenciales del Estado que la gente usa para demostrar cosas en otros lugares, y la billetera se construyó sobre los mismos protocolos que la billetera europea de identidad digital (EUDI Wallet), aunque la interoperabilidad efectiva con la Unión Europea va a tomar años.
El problema de fondo sigue intacto
Ahora, el momento más revelador de la audiencia fue cuando Bellamy describió los cuatro pilares en que trabaja el GDS: inicio de sesión único, credenciales y billetera, servicios integrados e inclusión. Sobre el tercero dijo algo que conviene leer con calma:
«El trabajo consiste en hacer posible ver a un individuo a lo largo de todo el gobierno como una sola persona. Esa parte todavía no existe en el gobierno.» Christine Bellamy, directora general interina del GDS
Veinte años, tres intentos y cientos de millones de libras después, el Estado británico todavía no sabe que el contribuyente del HMRC y el beneficiario del Departamento de Trabajo y Pensiones (DWP) son la misma persona.
Philippa Rouse, del GDS, explicó por qué. Cada ministerio construyó sus sistemas por separado, con fines distintos, estándares de seguridad distintos e identificadores distintos: el número de Seguro Nacional, la referencia tributaria única, el número de pasaporte, el número del NHS. El resultado son registros dispersos, capturados con criterios diferentes, que solo se pueden cruzar con mucho trabajo manual de mapeo y verificación. Lo llamó crecimiento orgánico. Yo lo llamaría ausencia de arquitectura.
A eso se suma la deuda tecnológica. Clifton-Brown recordó que al menos 30% del hardware digital del gobierno corresponde a sistemas legados (la cifra oficial de 2024 es 28%), más vulnerables a ciberataques y poco aptos para incorporar inteligencia artificial. Y cuando se le preguntó si el centro puede imponer estándares de datos a los ministerios, Storey reconoció que cada ministerio mantiene un grado de autonomía y que hoy se trabaja más con marcos y buenas prácticas que con obligaciones.
Onwurah apuntó además a una contradicción en el modelo de consentimiento. One Login se basa en que el ciudadano autoriza qué datos compartir, pero el DWP puede compartir datos con otros organismos sin consentimiento explícito cuando se trata de combatir fraude. Bellamy reconoció que ese modelo todavía no está terminado y que necesitará la aprobación ministerial.
El fantasma de Estonia
Un integrante de la comisión preguntó por Estonia, donde cada ciudadano puede ver quién ha consultado sus datos. Bellamy respondió que Estonia tiene un sistema de identificador único que se asigna al nacer, que lo construyó desde cero, y que su gran acierto fue dejar al ciudadano en control. Agregó que es algo que creen que el Reino Unido debería hacer, pero que no podía comprometerlo porque la estrategia no está definida.
Es decir, el modelo que funciona está identificado, está estudiado y está reconocido por los propios responsables. Lo que falta es la decisión política de avanzar hacia algo parecido, y en el Reino Unido esa decisión choca con una resistencia histórica a cualquier cosa que huela a registro nacional.
El informe reconoce que el Reino Unido tiene buenos fundamentos: legislación, un marco de confianza con 64 servicios certificados de 47 proveedores, y One Login con más de 56 millones de cuentas activas. Pero también constata que la responsabilidad está repartida entre más de una docena de organismos sin una estrategia coherente sobre cómo deben trabajar juntos.
Y el NAO lo dice con claridad: permitir que alguien use la misma credencial para entrar a distintos servicios no conecta automáticamente los datos que hay detrás. Un login reutilizable resuelve la puerta de entrada y deja intacto el desorden de la casa.
Es la misma conclusión a la que llegué en 2023, cuando escribí que un modelo de eID sólido requiere un identificador único o un registro base que funcione como fuente única de verdad. Sin eso, los Estados terminan administrando bases de datos que no calzan, mientras los ciudadanos acumulan credenciales.
¿Por qué tropieza el alumno destacado?
Algunas reflexiones frente al problema en el que se encuentra el Reino Unido.
La primera es política. La identidad toca la relación entre el ciudadano y el Estado, y en una sociedad con fuerte desconfianza hacia un documento nacional, presentar la identidad digital como herramienta de control migratorio fue un error de manual. Se partió por el uso más polémico posible y luego hubo que cambiar el objetivo hacia el acceso a servicios. El informe de la Comisión de Asuntos Internos ya advertía que objetivos que cambian a mitad de camino hacen casi imposible diseñar un proyecto coherente.
La segunda es de gestión. El sesgo optimista y los objetivos mal definidos que el NAO detectó en Verify en 2019 reaparecen casi idénticos en 2026. A eso se agregan dos reorganizaciones institucionales en poco tiempo y equipos directivos que, como se vio en la audiencia, llevan apenas semanas o meses en sus cargos.
La tercera es estructural. Sin un identificador base común y con cerca de un 30% de infraestructura legada, cualquier credencial nueva queda montada sobre un sistema fragmentado. Se puede tener la mejor app del mundo y seguir sin saber que el ciudadano del NHS y el contribuyente del HMRC son la misma persona.
Y la cuarta es de ecosistema. El anuncio de 2025 cayó como un balde de agua fría sobre una industria privada de verificación de identidad que el propio gobierno había promovido durante años. En la audiencia se notó el esfuerzo por recomponer esa relación, con el sandbox de la billetera y el marco de confianza publicado en GitHub para recibir comentarios. Pero la confianza perdida cuesta recuperarla.
Lo que deberíamos mirar desde América Latina
Aquí viene la parte interesante para nosotros. En identidad, varios países de la región partimos con una ventaja que el Reino Unido nunca tuvo: un identificador único y un registro civil robusto. En Chile, el RUN y el Registro Civil resuelven de entrada el problema que el NAO y el propio GDS identifican como la restricción más dura del caso británico. ClaveÚnica se apoya sobre esa base.
Eso no nos deja libres de culpa. La advertencia del NAO aplica igual acá: una credencial de acceso que funciona bien no garantiza que los datos estén conectados. Lo vemos con la implementación de la Ley 21.180, donde muchas instituciones habilitan ClaveÚnica, pero la interoperabilidad, el gestor documental y las notificaciones avanzan mucho más lento. Un buen login todavía está lejos de un Estado integrado.
Hay, eso sí, varias cosas que vale la pena copiarle al Reino Unido. El diseño de One Login con mínimo de datos y sin un gran repositorio central. La obligación de que todo servicio que se integre mantenga un canal alternativo, presencial o telefónico, para quienes no pueden o no quieren usar la vía digital. La atención en oficinas de correo para personas con baja alfabetización digital. Y la transparencia de publicar las evaluaciones de impacto en privacidad aunque la ley no lo exija.
También hay una lección sobre a quién mirar. El Reino Unido sigue siendo un gran referente en diseño de servicios y en la forma de organizar equipos digitales dentro del Estado. En identidad, los casos que vale la pena estudiar están en otra parte: Estonia, los países nórdicos o el modelo europeo de billetera digital, que es justamente hacia donde los británicos están alineando su tecnología. Sobre los distintos modelos de eID escribí hace algunos años y el caso británico refuerza varias de esas conclusiones.
Tres intentos fallidos en veinte años, en uno de los gobiernos digitales más sofisticados del mundo, muestran que la identidad digital depende primero de la confianza, la gobernanza y la calidad de los datos. La tecnología llega después. Los países que están diseñando o rediseñando sus sistemas de identidad en la región harían bien en leer con calma el informe del NAO antes de licitar la próxima app.
Estás viendo un contenido de marcador de posición de Facebook. Para acceder al contenido real, haz clic en el siguiente botón. Ten en cuenta que al hacerlo compartirás datos con terceros proveedores.
Estás viendo un contenido de marcador de posición de Instagram. Para acceder al contenido real, haz clic en el siguiente botón. Ten en cuenta que al hacerlo compartirás datos con terceros proveedores.
Estás viendo un contenido de marcador de posición de X. Para acceder al contenido real, haz clic en el siguiente botón. Ten en cuenta que al hacerlo compartirás datos con terceros proveedores.